
EN 18286:2026 a csőben - mit jelent az új EU AI Act szabvány a vállalatoknak?

Frissítés (2026. november 3.): A cikk eredeti megjelenésekor az EN 18286:2026 hivatkozása még nem szerepelt az Európai Unió Hivatalos Lapjában. 2026. október 14-én ez megtörtént: a Bizottság (EU) 2026/2274 végrehajtási határozatával (elfogadva 2026. október 12-én, hatályos a közzététel napjától) az EN 18286:2026 lett az AI Act első harmonizált szabványa. Ezzel a 40. cikk szerinti megfelelőségi vélelem életbe lépett — de csak a szabvány által ténylegesen lefedett követelményekre: a szabvány ZA melléklete szerint a 17. cikk (1) bekezdés a)–m) pontjaira és a 11. cikk (1) bekezdésének első mondatára. A 17. cikk (2)–(4) bekezdése és a 72. cikk ezen kívül esik. A szabvány alkalmazása továbbra is önkéntes, és nem váltja ki a meglévő ISO/IEC 42001, ISO 9001 vagy ISO 13485 rendszert, hanem ráépül. A kockázatkezelésre, az adatkormányzásra és a kiberbiztonságra egyelőre nincs hivatkozott szabvány; további harmonizált szabványok várhatók. A határidők nem változtak.
Röviden
- 2026. július – megjelent az EN 18286:2026 („Artificial intelligence – Quality management system for EU AI Act regulatory purposes”). A CEN-CENELEC az AI Act végrehajtását támogató első közzétett szabványként mutatta be. Fontos mérföldkő: az OJEU-hivatkozás 2026. október 14-én megjelent, így a szabványhoz megfelelőségi vélelem kapcsolódik – de csak az általa lefedett követelmények erejéig.
- Nemzeti átvétel határideje: 2027. január 31. – ekkorra kell a tagállami szabványtestületeknek átvenniük, például MSZ EN-ként.
- OJEU-hivatkozás: megvan – (EU) 2026/2274 végrehajtási határozat, 2026. október 14. A Bizottság értékelése lezárult: a hivatkozást közzétették az Európai Unió Hivatalos Lapjában, így megfelelőségi vélelem kapcsolódik a szabványhoz – de csak azokra a követelményekre és olyan terjedelemben, amelyeket a szabvány ténylegesen lefed. (A hivatkozást a Bizottság (EU) 2026/2274 végrehajtási határozata tette közzé, OJ L, 2026/2274, 2026. október 14.)
Az EN 18286:2026 az első olyan európai szabvány, amely kifejezetten az EU AI Act végrehajtását támogatja – 2026 júliusában jelent meg. Két éve mindenki ugyanazt kérdezi: „Na de pontosan mit kell csinálnunk, hogy megfeleljünk az AI Actnek?” Erre a kérdésre – legalábbis a minőségirányítási rendszer egy jól körülhatárolt részére – most megérkezett az első konkrét európai szabvány. És mivel a szabvány már megfelelőségi vélelemmel jár, a magas kockázatú AI-rendszerek szolgáltatói számára ez a legfontosabb gyakorlati referencia.
Mi az EN 18286 szabvány, egyszerűen?
Az EU AI Act (2024/1689/EU rendelet) 17. cikke előírja, hogy a magas kockázatú AI-rendszerek szolgáltatóinak (provider) minőségirányítási rendszert (QMS) kell működtetniük. A rendelet maga részletesen felsorolja, milyen elemeket kell a QMS-nek lefednie, de nem ad minden elemhez műveleti szintű megvalósítási módszert. Ezt a gyakorlati szintet konkretizálja az EN 18286:2026 szabvány, teljes címén „Artificial Intelligence – Quality management system for EU AI Act regulatory purposes”.
A szabványt a JTC 21 dolgozta ki az Európai Bizottság szabványosítási megbízása alapján. A JTC 21 a CEN és a CENELEC – a két európai szabványügyi szervezet – közös műszaki bizottsága, amely a mesterséges intelligenciára vonatkozó európai szabványokért felel. Leegyszerűsítve: ez az a testület, amely az AI Act követelményeinek gyakorlati teljesítését támogató szabványokat dolgozza ki. A nyilvános véleményezést követően a végleges EN 18286:2026 2026 júliusában jelent meg; a teljes kiadvány 51 oldalas.
Fontos, hogy ez nem egyszerűen egy általános AI-governance keretrendszer. Az EN 18286 kifejezetten az AI Act szerinti szabályozási megfelelésre fókuszáló QMS-szabvány. Az ISO 9001 és az EN ISO/IEC 42001 szabványok kapcsolatát a szabvány maga is tárgyalja; a fókusza azonban nem egy általános AI-érettségi modell, hanem az alkalmazandó szabályozási követelmények teljesítését támogató minőségirányítás.
Mi a jelenlegi státusza – és meddig terjed a megfelelőségi vélelem?
Azért érdemes ezt a kérdést tisztázni, mert a szabvány jogi státusza meghatározza, hogy az alkalmazásához kapcsolódik-e megfelelőségi vélelem. Ez azonban nem jelenti a szolgáltató dokumentációs és igazolási kötelezettségeinek megszűnését: hatósági ellenőrzésnél továbbra is rendelkezésre kell állniuk a megfelelést alátámasztó bizonyítékoknak.
Itt van a cikk legfontosabb mondata, amit a legtöbb kommunikáció elmismásol:
Az EN 18286 megjelent európai szabványként, és a hivatkozását 2026. október 14-én közzétették az Európai Unió Hivatalos Lapjában (OJEU) – így megfelelőségi vélelem keletkezik, a szabvány által lefedett követelmények körében.
Mit jelent ez a gyakorlatban? Egy harmonizált szabvány igazi ereje a presumption of conformity: a Bizottság a szabvány hivatkozását 2026. október 14-én közzétette az EU Hivatalos Lapjában, így a szabvány által lefedett követelmények tekintetében megfelelőségi vélelem kapcsolódik az alkalmazásához. A kört a szabvány ZA melléklete rajzolja meg: a 17. cikk (1) bekezdés a)–m) pontjai és a 11. cikk (1) bekezdésének első mondata. Ez nem általános „jogi védettség”, és nem szünteti meg a dokumentációs vagy hatóság előtti igazolási kötelezettségeket. Az EN 18286 alkalmazása az OJEU-hivatkozás után is önkéntes: aki nem a szabvány szerint jár el, annak a megfelelést közvetlenül az AI Act szövegével szemben kell igazolnia. Ugyanez igaz a szabvány által le nem fedett követelményekre – például a 17. cikk (2)–(4) bekezdésére – a szabványt alkalmazó szolgáltatóknál is.
Vagyis: az EN 18286 a szervezeti-folyamati réteget és a QMS működtetését fedi le. A rendszer-szintű követelményeket – például a kockázatkezelés, az adatminőség, az átláthatóság, az emberi felügyelet, a pontosság, a robusztusság és a kiberbiztonság követelményeit – nem helyettesíti; ezekre további JTC 21 szabványok készülnek. Addig is közvetlenül az AI Act vonatkozó követelményeit kell teljesíteni.
Kiket érint?
Elsősorban a szolgáltatókat (provider). Vagyis azt, aki magas kockázatú AI-rendszert fejleszt és saját neve vagy védjegye alatt hozza forgalomba az EU-ban – függetlenül attól, hogy hol van a székhelye. Egy amerikai vagy izraeli fejlesztő ugyanúgy érintett, ha a rendszere az uniós piacra kerül.
Érdemes viszont észben tartani az AI Act 25. cikkét: egy forgalmazó, importőr, alkalmazó (deployer) vagy más harmadik fél bizonyos esetekben szolgáltatóvá válhat – például ha egy már forgalomba hozott magas kockázatú AI-rendszeren a saját nevét vagy védjegyét tünteti fel, a rendszert jelentősen módosítja, vagy egy korábban nem magas kockázatú rendszer rendeltetési célját úgy változtatja meg, hogy az magas kockázatúvá válik. A puszta testreszabás önmagában nem feltétlenül „jelentős módosítás”; ezt az adott változtatás és annak megfelelőségre gyakorolt hatása alapján kell értékelni.
Közvetetten az ellátási lánc szereplőit is érinti. Az EN 18286 beszállítói kontrollokat és a beszállítókra vonatkozó, kockázattal arányos elvárásokat is kezel. A gyakorlatban ez azt jelenti, hogy a szolgáltatók szerződéses, dokumentációs és auditkövetelményeket továbbíthatnak a modell-, adat- és komponensbeszállítók felé – de ezek konkrét tartalma mindig az adott szereptől és kockázattól függ.
Mit követel a szabvány? – a négy építőelem
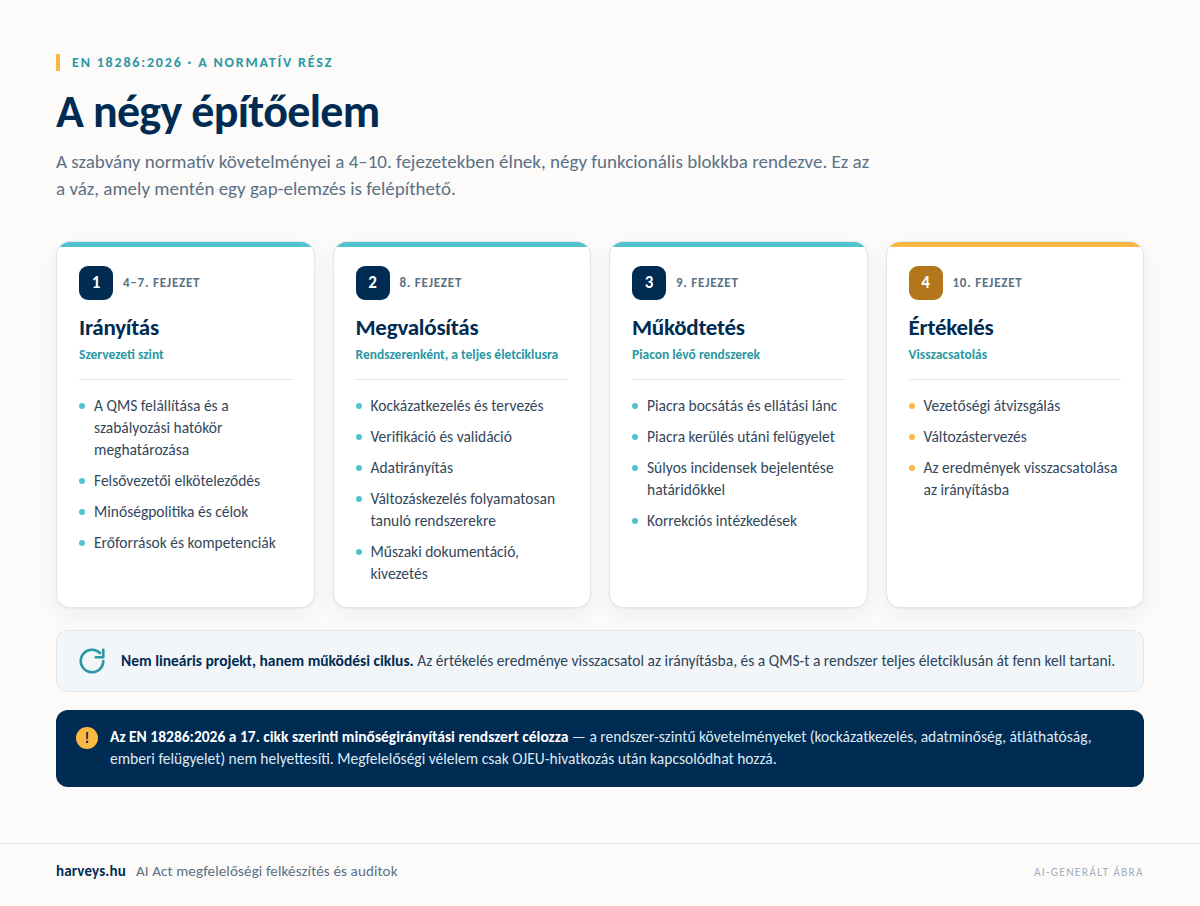
A normatív rész a 4–10. fejezetekben él, négy funkcionális blokkban:
- Irányítás (4–7. fejezet): a QMS felállítása, a szabályozási hatókör meghatározása, felsővezetői elköteleződés, minőségpolitika, célok, erőforrások és kompetenciák.
- Megvalósítás (8. fejezet): rendszerenként, a teljes életciklusra – kockázatkezelés, tervezés, verifikáció és validáció, adatirányítás, folyamatosan tanuló rendszerek változáskezelése, műszaki dokumentáció, kivezetés.
- Működtetés (9. fejezet): piacra bocsátás, ellátási lánc, piacra kerülés utáni felügyelet, súlyos incidensek bejelentése határidőkkel, korrekciós intézkedések.
- Értékelés (10. fejezet): vezetőségi átvizsgálás és változástervezés.
Négy olyan elem van, ami a klasszikus ISO 9001-es rutinból nem jön magától, ezért ezekre különösen érdemes figyelni egy gap-elemzésben:
- Súlyos incidensek bejelentési folyamata a piacfelügyeleti hatóság felé (AI Act 73. cikk) – működő, tesztelt eljárásként, nem policy-ként.
- Az AI-rendszer által érintett személyekkel (affected persons) vagy képviselőikkel való konzultáció kockázatalapú mérlegelése. A szabvány ezt nem általános, minden esetben kötelező „bevonási programként” kezeli: a konzultáció szükségességét és módját a kockázatértékelés és az alkalmazhatóság alapján kell megítélni. Az affected person fogalma nem azonos automatikusan a GDPR szerinti érintett/adatalany fogalmával.
- Környezeti fenntarthatósági szempontok kezelése és dokumentálása – a szabvány erre is tartalmaz követelményeket és útmutatást.
- Változáskezelés adaptív, folyamatosan tanuló rendszerekre – ahol a modell viselkedése a piacra bocsátás után is változik.
Miért fontos ez most, ha a határidő 2027 vége?
Mert a naptár csak látszólag lett kényelmesebb. Az AI-omnibusz rendelet 2026. július 27-én lépett hatályba (a Hivatalos Lapban július 24-én jelent meg), és a magas kockázatú kötelezettségeket eltolta:
| Kategória | Eredeti határidő | Új határidő |
|---|---|---|
| Önálló magas kockázatú rendszerek (III. melléklet) | 2026. augusztus 2. | 2027. december 2. |
| Termékbe épített magas kockázatú AI (I. melléklet) | 2027. augusztus 2. | 2028. augusztus 2. |
Az 50. cikk szerinti átláthatósági kötelezettségek viszont nem csúsztak – azok 2026. augusztus 2-től alkalmazandók. A már 2026. augusztus 2. előtt forgalomba hozott, szintetikus hang-, kép-, videó- vagy szövegtartalmat generáló AI-rendszerek szolgáltatói az 50. cikk (2) bekezdésének teljesítésére 2026. december 2-ig kaptak átmenetet. Az 50. cikk nem kizárólag „vízjelet” ír elő, hanem a mesterségesen generált vagy manipulált tartalom géppel olvasható jelölését és észlelhetőségét követeli meg.
Három ok, amiért a halasztás nem ok a lazításra:
- Egy QMS felépítése komplex szervezetben akár 12–18 hónapos program is lehet. Nem dokumentumcsomag, hanem működő folyamatrendszer, bizonyítékokkal. A 2027. decemberi határidő visszaszámolva nagyjából most jelenti a startpisztolyt.
- A tenderek gyorsabbak a jogszabálynál. A beszerzési és tenderkövetelmények megelőzhetik a jogszabályi alkalmazási határidőt: egyes megrendelők már a határidő előtt kérhetnek AI-megfelelőségi dokumentációt, kontrollokat vagy szerződéses biztosítékokat. Emiatt a felkészülésnek üzleti oka is lehet, nem csak hatósági.
- A III. melléklet 1. pontja szerinti biometrikus rendszereknél a harmonizált szabványoknak külön szerepük lehet a megfelelőségértékelésben, de két fontos pontosítás szükséges. Egyrészt a kizárólag egy konkrét személy állított személyazonosságának megerősítésére szolgáló biometrikus ellenőrzés (verification/authentication) nem tartozik a III. melléklet 1. pont a) alpontja szerinti távoli biometrikus azonosítás körébe; ezért egy tipikus 1:1 arcfelismerős beléptetés vagy eKYC-megoldás nem automatikusan magas kockázatú ezen a jogcímen. Másrészt a 43. cikk (1) bekezdése szerinti, VI. melléklet alapján végzett belső kontroll lehetősége a III. melléklet 1. pontja alá tartozó rendszereknél a III. fejezet 2. szakaszának követelményeit lefedő harmonizált szabványok vagy – adott esetben – közös előírások alkalmazásához kapcsolódik. Az EN 18286 elsősorban a 17. cikk szerinti minőségirányítási rendszert célozza, ezért önmagában nem állítható róla, hogy a használata kiváltja a bejelentett szervezet bevonását.
Az első öt lépés, amit érdemes még idén megtenni
- AI-leltár és kockázati besorolás.
- Gap-elemzés az EN 18286 4–10. fejezetei mentén.
- Döntés az ISO/IEC 42001 viszonyáról.
- Felelősségek kijelölése.
- Beszállítói szerződések átvizsgálása.
Összefoglalva
Az EN 18286:2026 nem old meg mindent: elsősorban a 17. cikk (1) bekezdése szerinti QMS-követelmények teljesítését támogatja, és a 11. cikk (1) bekezdésének első mondatához kapcsolódó műszaki dokumentációs elemet is lefed. Az OJEU-hivatkozás 2026. október 14-én megjelent, így megfelelőségi vélelem kapcsolódik hozzá – a szabvány által lefedett követelmények terjedelmében. De ez az első konkrét, ellenőrizhető mérce, amelyet egy hatóság, egy bejelentett szervezet vagy egy nagyvállalati beszerző előtt is használható kontroll- és dokumentációs keretté lehet alakítani. Aki most kezdi el ez alapján felépíteni a rendszerét, több időt hagy a folyamatok kipróbálására és a bizonyítékok összegyűjtésére; az OJEU-hivatkozás már megvan, a felkészülésre szánt idő pedig fogy: a III. melléklet szerinti magas kockázatú kötelezettségek 2027. december 2-án lépnek életbe.
Kezdjük el a felkészülést – közösen
A Harveys csapata AI Act megfelelőségi felkészítésre, tanácsadásra és folyamatos szakmai támogatásra specializálódott.
Készüljön fel időben az EN 18286 követelményeire! Egy rövid felmérés keretében megvizsgáljuk, hogy szervezetét hogyan érinti az EN 18286 és az EU AI Act, illetve mely területeken indokolt részletes gap-elemzést végezni.
Díjmentes felmérő konzultáció →
Ez a cikk tájékoztató jellegű, és nem minősül jogi tanácsadásnak. A konkrét megfelelőségi kötelezettségek meghatározásához a rendszer és a szervezet egyedi vizsgálata, adott esetben jogi képviselő bevonása szükséges.
Próbáld ki az AI Act kockázati besorolót
Tudd meg 5 perc alatt, milyen kockázati kategóriába esik az AI rendszered — ingyenes, 100% privát, részletes PDF eredménnyel.